|
企业法律顾问告诉你:网络安全审查:制度、流程与应对企业法律顾问告诉你:网络安全审查:制度、流程与应对 2021年7月2日起,网络安全审查办公室陆续发布公告,开始了对“滴滴出行”“运满满”“BOSS直聘”等的网络安全审查,并在审查期间停止其新用户的注册。
那么何谓“网络安全审查”?根据国家互联网信息办公室(以下简称“网信办”)、国家发展和改革委员会、工业和信息化部、公安部、国家安全部、财政部、商务部、中国人民银行、国家市场监督管理总局、国家广播电视总局、国家保密局、国家密码管理局联合制定的《网络安全审查办法》(以下简称“《办法》”)第一条,网络安全审查的制定依据为《国家安全法》和《网络安全法》。因此,网络安全审查的宗旨即保障网络安全,维护网络空间主权和国家安全、社会公共利益。
国家建立国家安全审查和监管的制度和机制,对影响或者可能影响国家安全的外商投资、特定物项和关键技术、网络信息技术产品和服务、涉及国家安全事项的建设项目,以及其他重大事项和活动,进行国家安全审查,有效预防和化解国家安全风险。
关键信息基础设施的运营者采购网络产品和服务,可能影响国家安全的,应当通过国家网信部门会同国务院有关部门组织的国家安全审查。 “滴滴出行”等企业面临的此次网络安全审查,是在《办法》生效以来,网络安全审查办公室首次以公告形式进行的网络安全审查。因此,为了符合网络安全的相关法律法规,企业有必要更加全面地了解网络安全审查制度。本文将围绕《办法》,对网络安全审查制度进行解读。
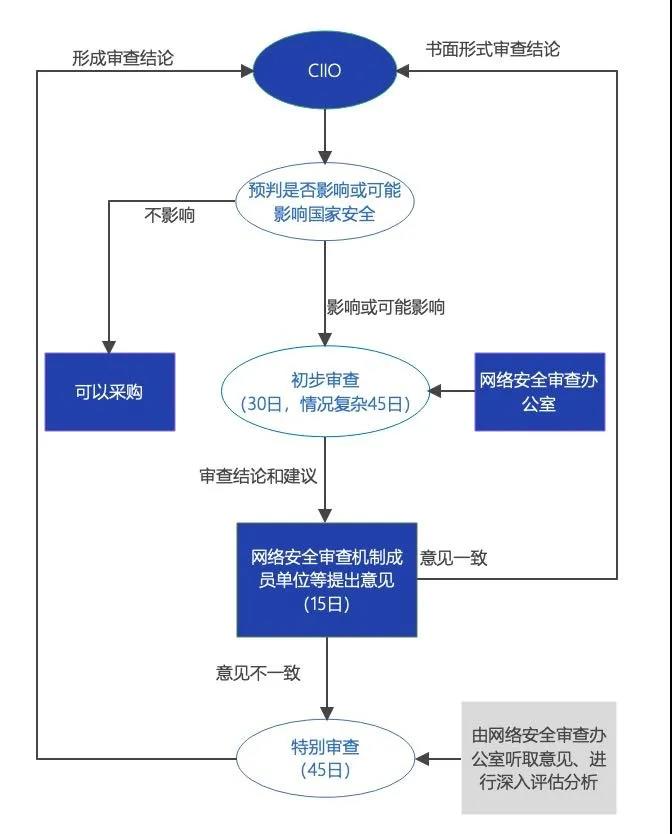
关键信息基础设施运营者(以下简称运营者)采购网络产品和服务,影响或可能影响国家安全的,应当按照本办法进行网络安全审查。键信息基础设施运营者(以下简称运营者)采购网络产品和服务,影响或可能影响国家安全的,应当按照本办法进行网络安全审查。
国家对公共通信和信息服务、能源、交通、水利、金融、公共服务、电子政务等重要行业和领域,以及其他一旦遭到破坏、丧失功能或者数据泄露,可能严重危害国家安全、国计民生、公共利益的关键信息基础设施,在网络安全等级保护制度的基础上,实行重点保护。关键信息基础设施的具体范围和安全保护办法由国务院制定。 事实上,《网络安全法》颁布后,有关部门就开始了相关办法的制定。2017年7月1日,网信办发布了《关键信息基础设施安全保护条例(征求意见稿)》)(以下简称“《征求意见稿》”),但始终未正式颁布。《征求意见稿》采取列举和兜底的方式对关键信息基础设施的范围进行了确定:一是政府机关和能源、金融、交通、水利、卫生医疗、教育、社保、环境保护、公用事业等行业领域的单位;二是电信网、广播电视网、互联网等信息网络,以及提供云计算、大数据和其他大型公共信息网络服务的单位;三是国防科工、大型装备、化工、食品药品等行业领域科研生产单位;四是广播电台、电视台、通讯社等新闻单位。该界定仍然值得我们参考。 除此之外,网信办有关负责人就《办法》相关问题回答了记者的提问,明确电信、广播电视、能源、金融、公路水路运输、铁路、民航、邮政、水利、应急管理、卫生健康、社会保障、国防科技工业等行业领域的重要网络和信息系统运营者应当考虑网络安全审查申报。 另外,2016年6月中央网络安全和信息化领导小组办公室发布的《国家网络安全检查操作指南》也可以作为参考,该指南确定了关键信息基础设施的三步检验法:(a)确定关键业务;(b)确定关键业务相关的信息系统或工业控制系统;(c)认定关键信息基础设施。
同时,《信息安全技术 网络产品和服务安全通用要求(征求意见稿)》也对“网络产品和服务”做出了定义。“网络产品”指按照一定的规则和程序对信息进行收集、存储、传输、交换、处理的硬件、软件和系统,例如计算机、信息终端、工控等相关设备,以及基础软件、系统软件等;“网络服务”指供方为满足需方要求提供的信息技术开发、应用活动,以及以网络技术为手段支持需方业务的一系列活动,例如云计算服务、网络通信服务、数据处理和存储服务、信息技术咨询服务、设计与开发服务、信息系统集成实施服务、信息系统运维服务等。
根据《办法》的规定,评估是否可能影响国家安全时,主要考虑的因素有:(一)产品和服务使用后带来的关键信息基础设施被非法控制、遭受干扰或 破坏,以及重要数据被窃取、泄露、毁损的风险;(二)产品和服务供应中断对关键信息基础设施业务连续性的危害;(三)产品和服务的安全性、开放性、透明性、来源的多样性,供应渠道的可靠性以及因为政治、外交、贸易等因素导致供应中断的风险;(四)产品和服务提供者遵守中国法律、行政法规、部门规章情况;(五)其他可能危害关键信息基础设施安全和国家安全的因素。
此外,根据《办法》, 关键信息基础设施保护工作部门也在国家安全审查工作中发挥着重要作用。关键信息基础设施保护工作部门有权制定本行业、本领域的预判指南,同时,作为网络安全审查的重要工作部门,其需要在网络安全审查办公室进行初步审查后对其结论建议提出意见。但事实上,《办法》并未明确关键信息基础设施保护工作部门的定义和范围。
需要注意的是,除了CIIO在采购前自行申报外,如果网络安全审查工作机制成员单位认为网络产品和服务影响或可能影响国家安全,在得到中央网络安全和信息化委员会的批准后,也可以按照《办法》对其进行网络安全审查。
根据《办法》规定,使用未经安全审查或者安全审查未通过的网络产品或者服务的,由有关主管部门责令停止使用,处采购金额一倍以上十倍以下罚款;对直接负责的主管人员和其他直接责任人员处一万元以上十万元以下罚款。 由此可以得知,网络安全审查违规行为适用“双罚制”,除了企业本身的罚款外,还包括对其主管人员和其他直接责任人员的罚款。
由于暂未出台有关CIIO认定和范围的具体规定,因此企业在判断其自身是否属于CIIO时应当始终保持审慎的态度。一方面,根据国务院办公厅发布的《国务院2021年度立法工作计划》,CIIO相关立法工作已经提上日程。相信在不久后会有具体办法出台,我们建议企业多多关注相关领域的立法动态;另一方面,在具体办法还未出台前,建议企业与有关部门保持联系和沟通,在现行法律仍有诸多不确定的情况下,及时征求有关部门的意见。 如果企业认为自己是或者可能被认定为CIIO,企业应当在采购时关注产品或服务提供者的相关资质及网络安全合规情况,并在可能需要网络安全审查时及时进行申报。在签订采购合同时,关注合同中的具体权利义务,尤其是对于网络安全审查方面的责任和义务,避免争议的发生。
对于作为网络产品或服务提供者的企业,在网络安全及数据合规愈加重要的当下,建议加强企业在这些方面的合规管理,搭建网络安全合规管理体系。而网络安全合规体系的搭建关键在于企业的经营管理活动要符合《网络安全法》的规定,核心有以下两点:一是要保证网络运行安全。对于网络产品和服务提供者来说,除了产品和服务本身要符合相关国家标准的强制性要求,提供者应当为其产品和服务持续提供安全维护,并定期监测网络安全风险;二是保证网络信息安全。对其收集的用户信息严格保密,建立健全用户信息保护制度。另外,如涉及需要进行网络安全审查的情形时,应积极配合相关的审查工作。 |